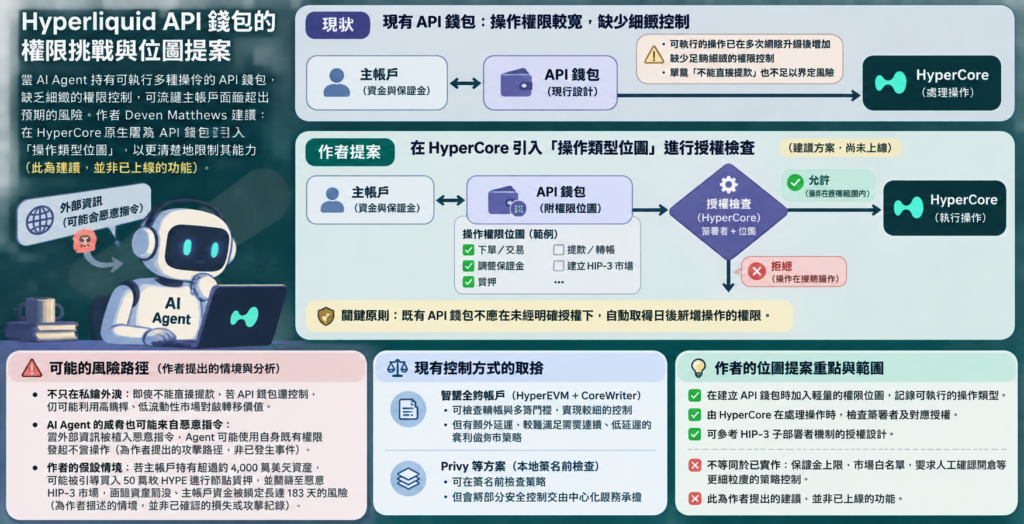
2026 年 11 月 17 日,Deven Matthews 發表分析指出,Hyperliquid 的 API 錢包在歷次網路升級後可執行的操作增加,但缺少足夠細緻的權限控制。當個人 AI Agent 持續接觸外部資訊、又持有 API 錢包的操作能力時,這種授權方式可能讓主帳戶承受超出預期的風險。文中提出的 HyperCore 原生權限位圖,是一項建議,並非已上線的功能。
風險不只在私鑰外洩
Matthews 指出,API 錢包最初不能直接從主帳戶提款或向外部地址轉帳,但其可動用的保證金規模並無上限。他認為,若錢包遭到控制,攻擊者仍可能利用高槓桿、流動性較低的市場,透過對敲轉移價值。隨著 API 錢包可執行的操作增加,單靠「不能直接提款」也不足以界定主帳戶的風險。
對 AI Agent 而言,威脅也未必始於私鑰被竊。Matthews 提醒,惡意指令可能被植入 Agent 用來形成交易決策的外部資訊,使 Agent 使用自身既有權限發起不當操作。這是他提出的攻擊路徑,而非文中披露的已發生事件。
他並舉出一個假設情境:若主帳戶持有超過約 4,000 萬美元資產,遭惡意操控的 API 錢包可能買入 50 萬枚 HYPE 用於節點質押,再將質押資產關聯至惡意 HIP-3 市場,使資產面臨罰沒、主帳戶資金被鎖定長達 183 天的風險。這些數字屬於作者描述的情境,不是已確認的損失或攻擊紀錄。
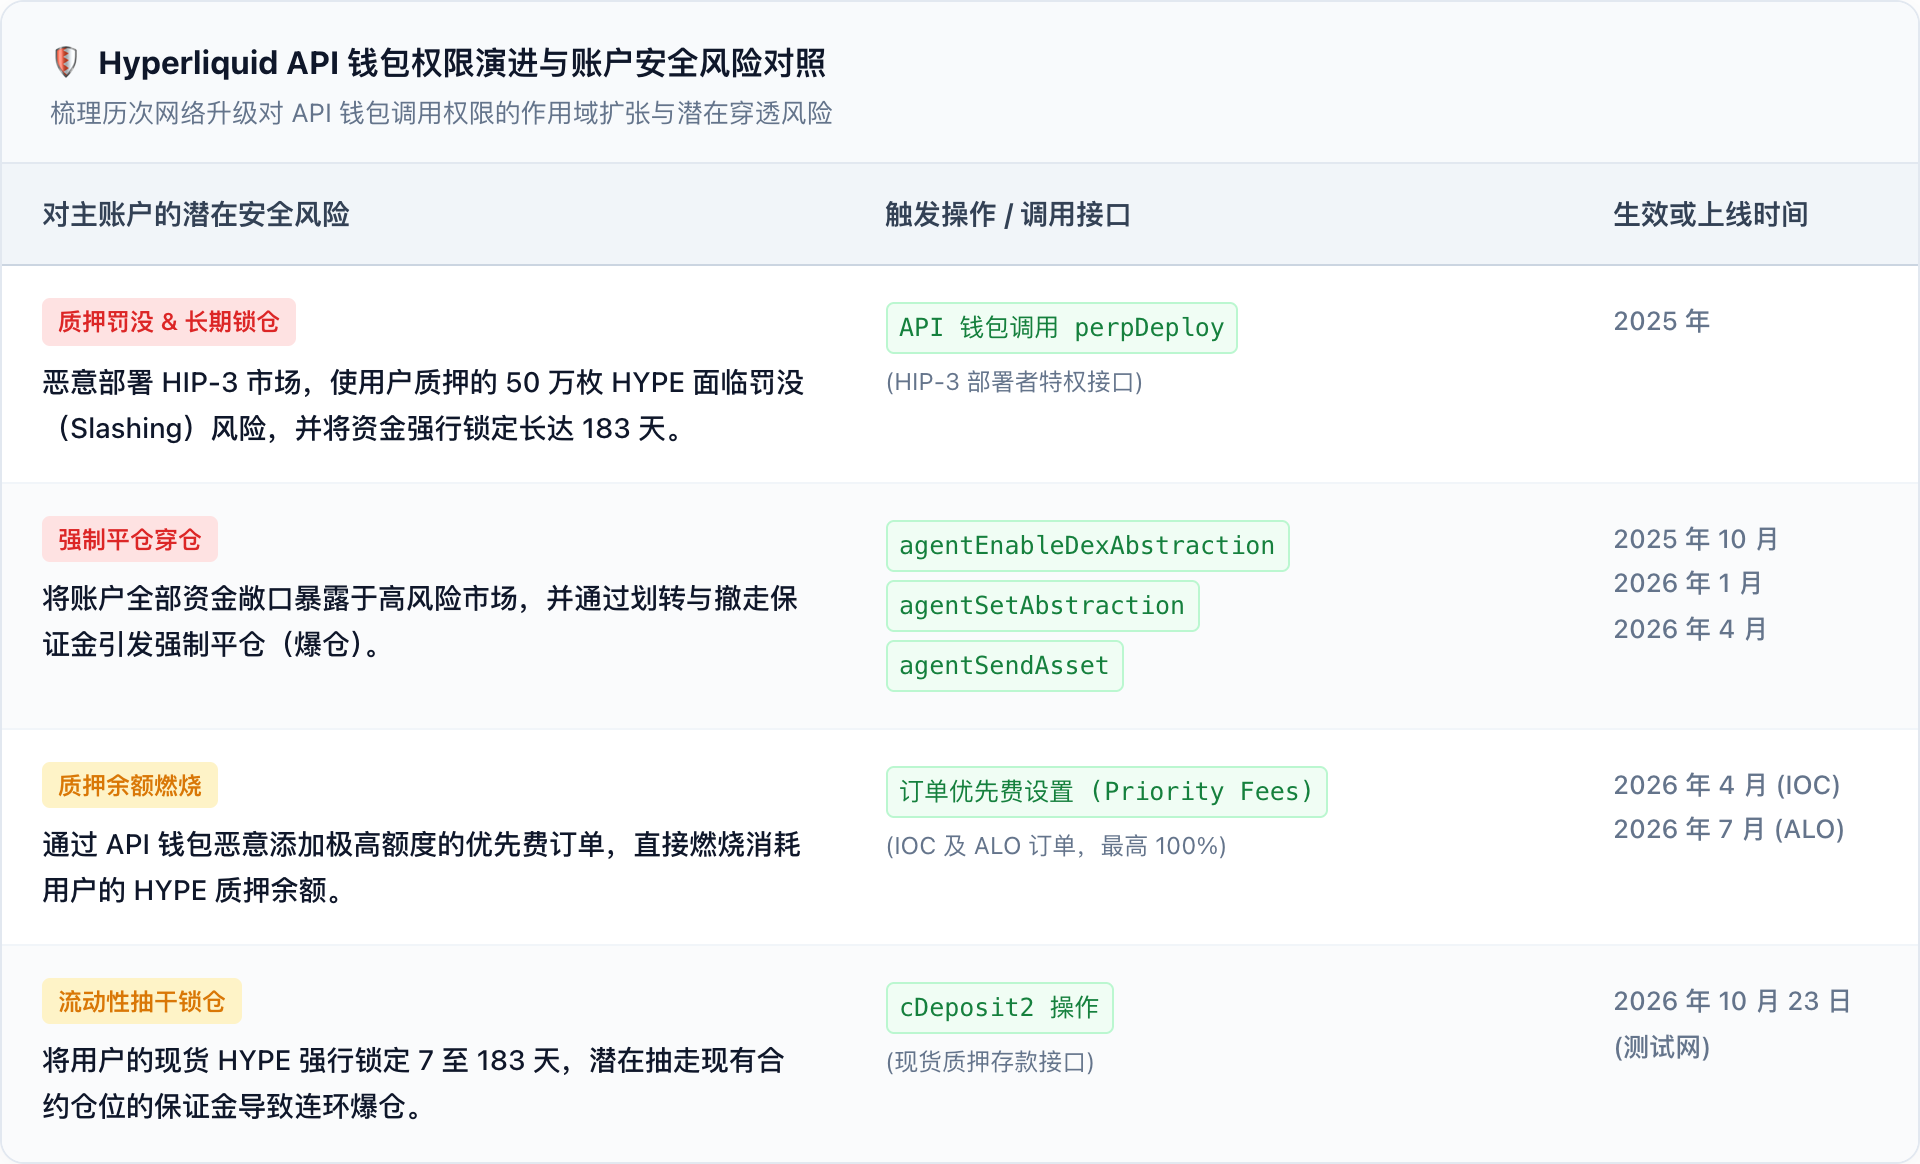
現有控制方式的取捨
Matthews 認為,開發者可以在 HyperEVM 上透過智慧合約帳戶檢查轉帳及多簽門檻,再經由 CoreWriter 與 HyperCore 互動;但需要連續、低延遲執行的套利或做市策略,可能難以承受這條路徑的延遲。若改用 API 錢包直接與 HyperCore 互動,則須面對較寬的操作權限。
文中也提到,Privy 等方案可在本地簽名前檢查策略,但這會將部分安全控制交由中心化服務承擔。作者的核心問題是:能否在不讓每筆交易都經過智慧合約檢查的情況下,限制 API 錢包可執行的操作?
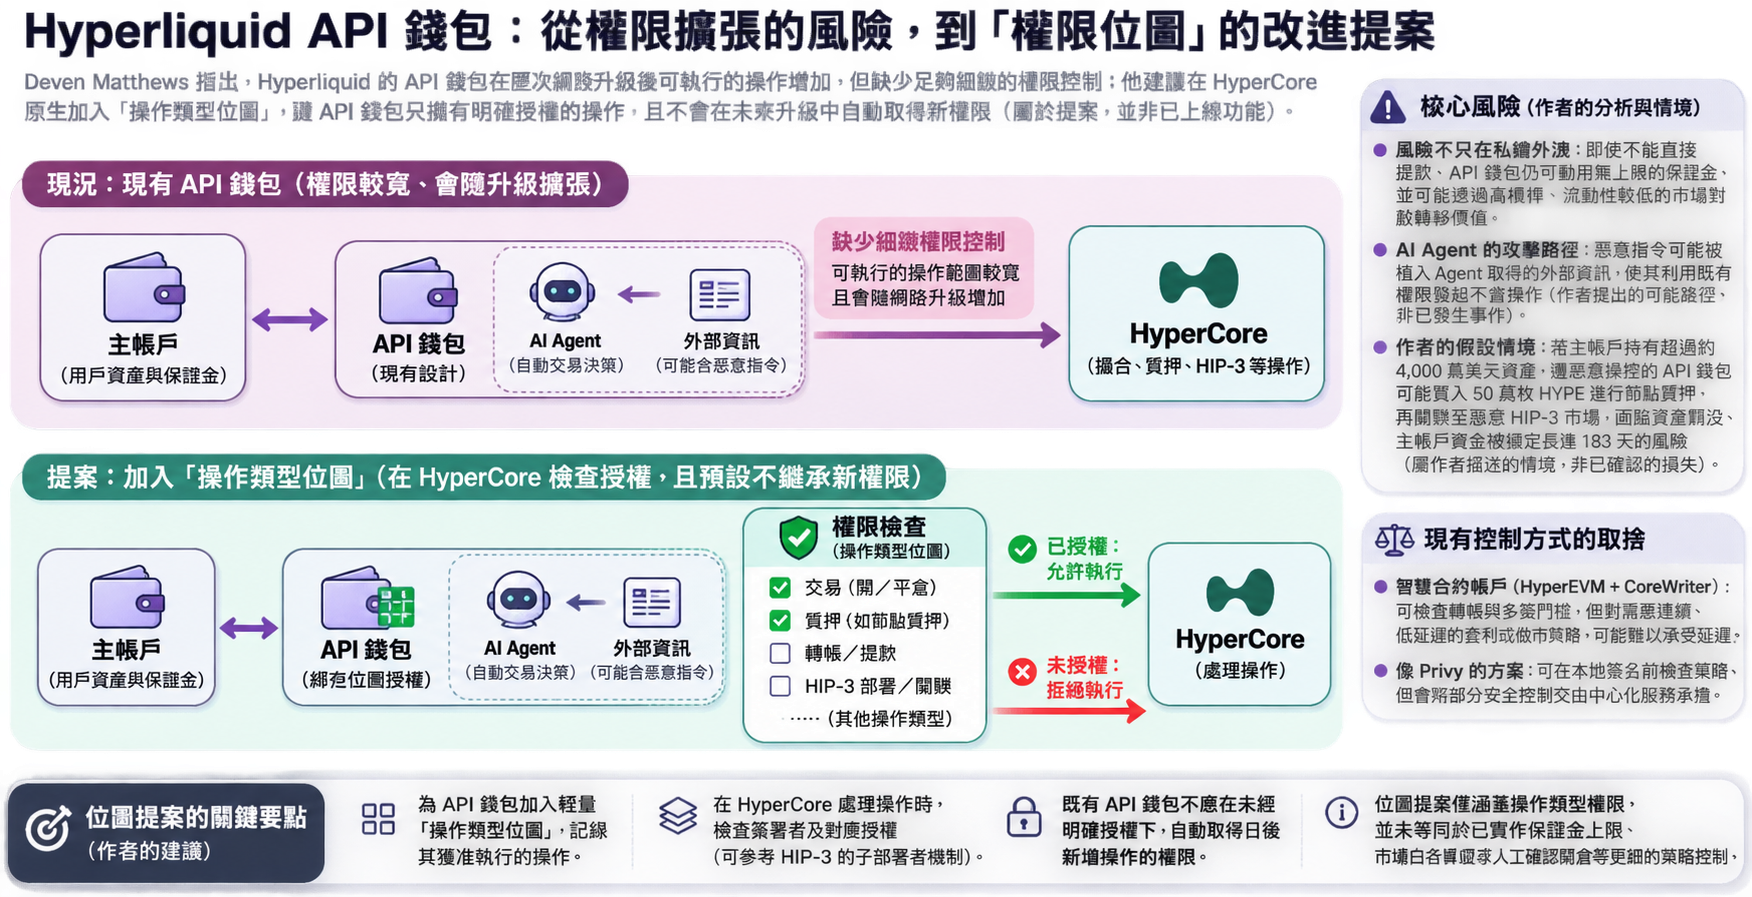
提案:建立預設不繼承新權限的位圖
Matthews 建議,在建立 API 錢包時加入輕量的權限位圖,記錄它獲准執行的操作類型,並在 HyperCore 處理操作時檢查簽署者及對應授權。他指出,HIP-3 的子部署者機制已有向外部地址授予特定權限的設計,可作為參考。
這項提案的關鍵是:既有 API 錢包不應在未經明確授權下,自動取得日後新增操作的權限。 不過,作者也區分了操作類型權限與更完整的策略控制;位圖提案並未等同於已實作保證金上限、市場白名單,或要求人工確認開倉等細粒度規則。