歷史報導:原文刊於 2026 年 11 月 12 日 09:58(UTC+8)。以下整理 Bitcoin Security Consortium 與 Presidio Bitcoin 聯合發布的報告,不代表此後的技術進展。
報告的核心判斷是:當時尚未出現具備破解比特幣密碼學能力的量子計算機。但若未來的設備能以 Shor 演算法從公開金鑰推導私鑰,比特幣的簽章安全將面臨兩種不同風險。這不是「所有比特幣會同時被盜」的結論。
兩種公鑰暴露路徑
靜態攻擊針對公鑰已暴露的資金,包括重複使用地址中的資金,以及早期的 P2PK(直接向公鑰支付)輸出。報告引述 Project Eleven 估算:假設當時已出現能力達標的量子計算機,約 710 萬枚 BTC、約占總供應量 35%,可能面臨被盜風險;其中約四分之三位於重複使用的地址。這是特定情境下的風險估算,並非已遭竊的數量。
在途攻擊發生在交易廣播、公開公鑰之後,到交易被區塊確認之前。原文以約 10 分鐘說明這段窗口,但實際長短取決於交易提交至打包的間隔。報告引述 Google 的估算:一種假設中的高速量子設備,最快可能在 9 分鐘內求出單一私鑰。這是設備能力的估算,不是已發生的攻擊。
兩者的差別影響防護方式:將資金從重複使用的地址移至未使用過的地址,可減少公鑰長期暴露;但即使資金原先存於公鑰未公開的輸出,花費時仍會出現在途窗口。
技術進展與硬體缺口
報告列舉 Google Willow 的糾錯實驗,以及 2026 年多項 Shor 演算法電路優化與量子硬體成果,同時提醒讀者不要把理論設計或局部實驗視為已能破解私鑰的機器。依報告整理,當時公開展示的系統最多達到 48 個經糾錯的邏輯量子位元;破解比特幣所用橢圓曲線的估算門檻則至少約 1,200 個,大量邏輯量子位元之間的可靠運算仍是工程難題。這些數字是報告採用的當時估算,不能單獨用來推定攻擊何時可行。
哪些應對措施仍在討論
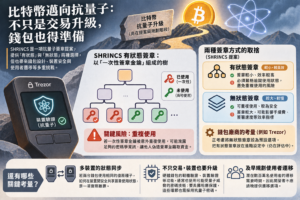
報告將避免地址重複使用列為可先採行的措施,無須修改全網規則。抗量子簽章則仍屬研發與部署議題:原文指出,Blockstream 已於 2026 年 3 月在 Liquid 測試 SHRINCS,並於同年 8 月與貢獻者發布比特幣改進提案;其正式安全性證明仍在推進,若要部署至比特幣全網,還需要軟分叉。這並非已生效的比特幣簽章規則。
更難處理的是可能無法由原持有者主動遷移的早期 P2PK 資金。原文在不同段落分別使用「約 180 萬枚」沉睡於 P2PK 地址,以及「約 2 萬個 P2PK 地址、共約 170 萬枚」的數字,未交代兩者統計口徑的差異;因此不宜將它們合併為單一精確存量。Presidio Bitcoin 整理的討論方向包括保留舊版花費、限制轉出速率,以及凍結舊版花費並設置認領路徑。這些都是討論中的方案,並非已實施的網路規則。
原文來源:techflowpost.com(原文發布於 2026-11-12 09:58,UTC+8)